
FREEBUF
聚焦网络安全资讯、漏洞情报与技术干货的安全社区
 安全内参
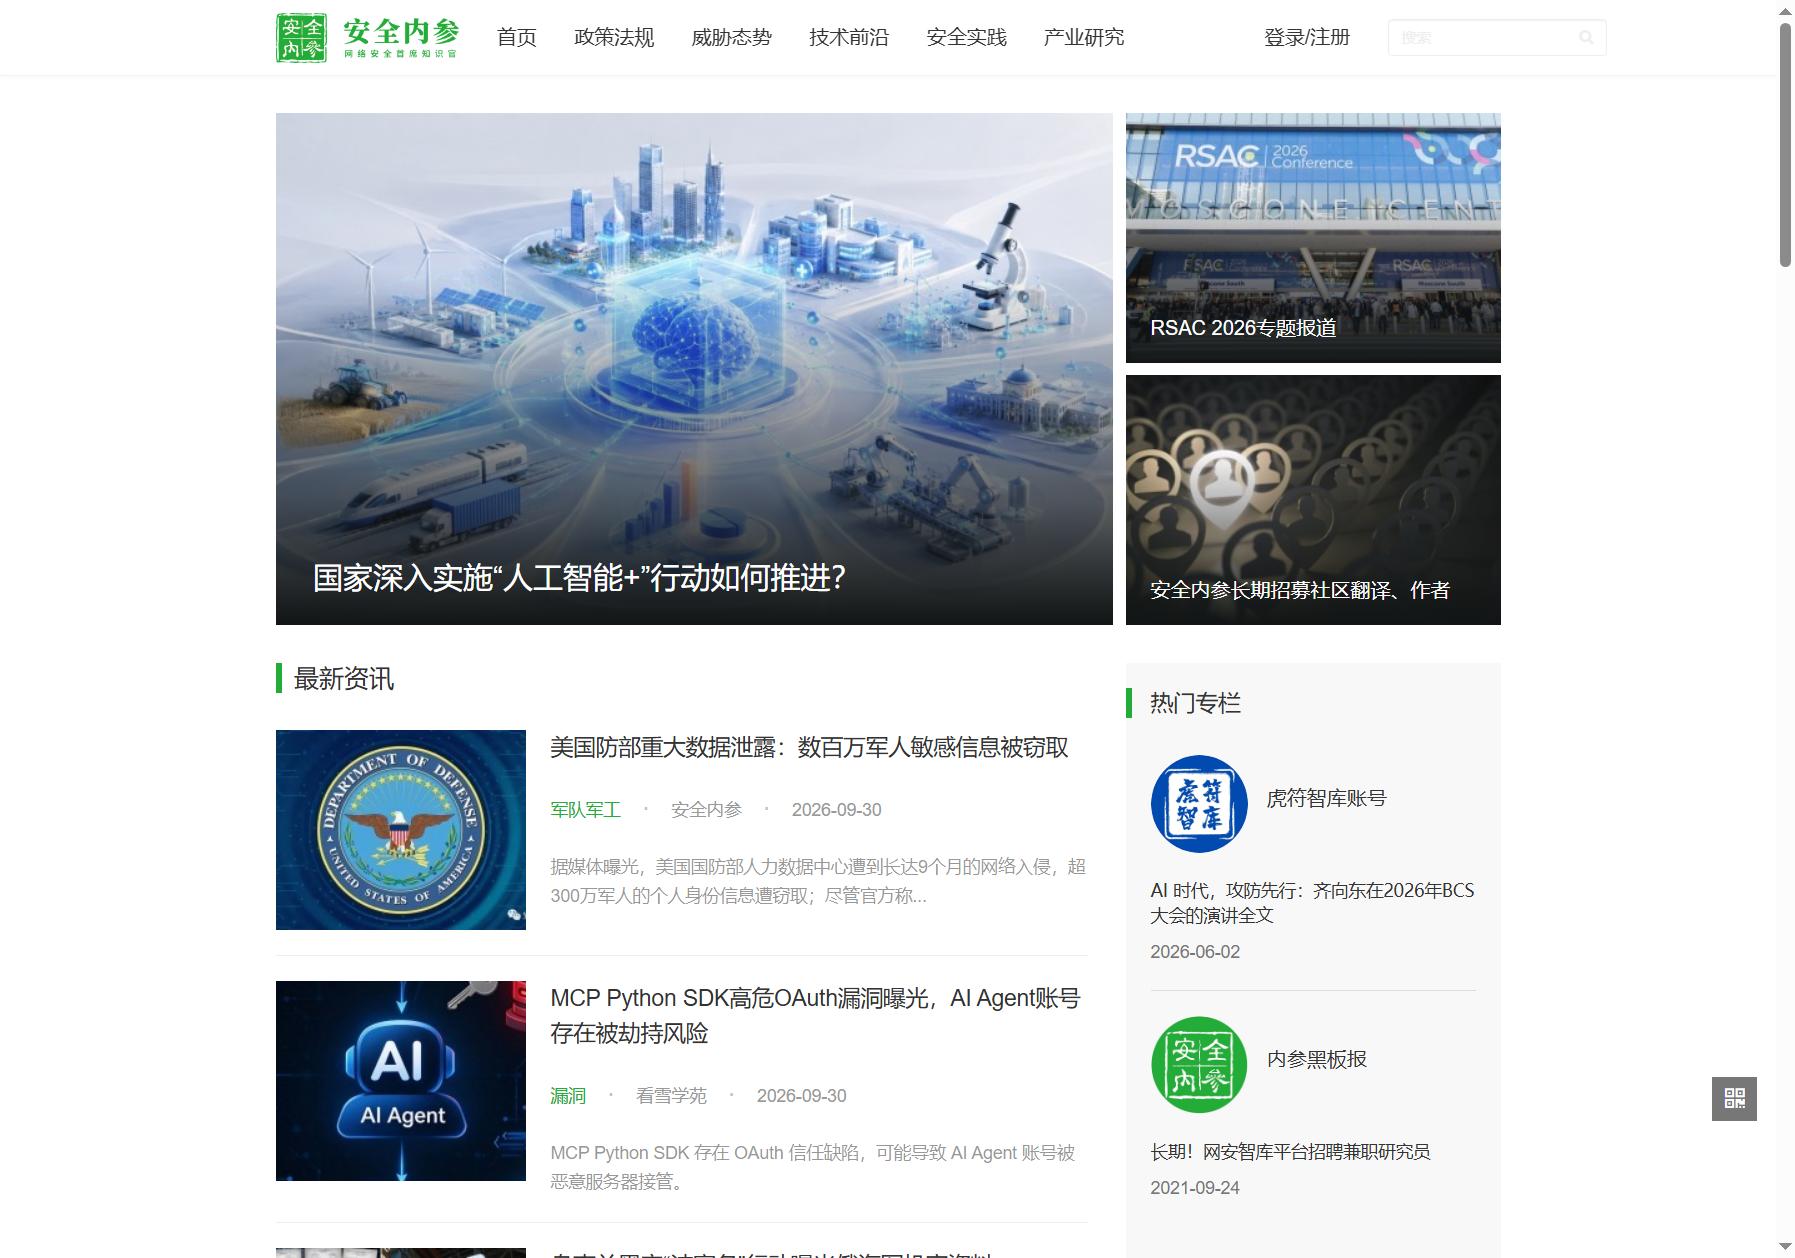
安全内参(secrss.com)是一家专注于网络安全领域的资讯聚合与深度研究平台,面向安全从业者、企业信息化负责人以及对网络空间安全感兴趣的普通读者。网站内容覆盖政策法规、威胁态势、技术前沿、安全实践和产业研究等多个维度,日常更新大量来自官方机构、安全厂商和独立研究者的第一手信息。
从首页呈现的内容来看,安全内参的资讯来源相当广泛,既有国家互联网应急中心(CNCERT)、国家漏洞库(CNNVD)、奇安信CERT等权威机构的通报,也有看雪学苑、黑鸟、模安局、数旗智酷等专业社区和智库的投稿。这种“官方通报+行业观察+技术分析”的组合,使它区别于单纯的新闻转载站,更像一个有编辑筛选和专题策划能力的行业入口。
安全内参的定位是“网安智库平台”,长期招募社区翻译和作者,并设有“虎符智库”“内参黑板报”等专栏,说明其在资讯之外还具备一定的研究产出和社群运营属性。
资讯聚合与分类浏览
网站首页按“政策法规”“威胁态势”“技术前沿”“安全实践”“产业研究”五大板块组织内容,每篇文章标注所属行业标签(如军队军工、金融保险、交通物流、政务等)和来源机构。用户既可以通过顶部导航按栏目筛选,也可以点击首页的热门话题标签(如“数据泄露”“病毒木马”“量子技术”)直接进入相关主题的文章列表。这种双重分类体系适合快速定位某一类安全事件或技术方向。
漏洞通报与风险预警
这是安全内参最具实用价值的功能之一。网站大量收录来自CNCERT、CNNVD、奇安信CERT等机构的漏洞通告,例如首页展示的“Citrix NetScaler命令注入漏洞(CVE-2026-88771)”“Next.js next/og未授权远程代码执行漏洞(CVE-2026-94545)”等。每份通告通常包含漏洞编号、受影响范围、技术原理概述和处置建议,对于需要跟进最新漏洞动态的安全运维人员来说,可以把它当作一个集中式的预警信息源。
专题报道与深度内容
安全内参会围绕重大安全事件或长期议题制作专题,如“RSAC 2026专题报道”“美以伊战争网空态势追踪”“《网络安全法》首次修订全面解读”等。这些专题将分散的报道、分析和背景资料汇集到同一入口,便于读者系统性了解一个议题的全貌,而非只看单篇新闻。
社区与投稿机制
网站设有“热门专栏”“会员精选”等功能区,并长期招募社区翻译和作者。这意味着平台内容不局限于自有编辑产出,外部研究者可以通过投稿方式发布技术分析或事件复盘。对于希望建立行业影响力的安全从业者,这也是一个内容分发渠道。
浏览与筛选
访问安全内参首页后,直接下拉即可看到“最新资讯”流,按时间倒序排列。需要按主题浏览时,使用顶部导航进入“政策法规”“威胁态势”等栏目页。想快速找到某一行业的安全动态,点击首页“热门话题”中的标签(如“金融保险”“交通物流”)即可筛选对应文章。
注册与登录
浏览文章无需注册。如需使用收藏、订阅、投稿等功能,点击首页右上角“登录/注册”,按提示完成账号创建即可。注册后可以关注特定话题或作者,获得更个性化的内容推荐。
搜索技巧
网站支持按关键词搜索。输入漏洞编号(如“CVE-2026-94545”)、厂商名或技术名词,可以快速定位相关通告和报道。如果搜索目标不明确,建议先用行业标签筛选,再在结果中浏览标题和摘要,效率更高。
注意事项
网站文章来源多样,权威性存在梯度。CNCERT、CNNVD、奇安信CERT等官方/厂商来源的信息可靠性较高;独立研究者投稿或自媒体分析则需要读者自行判断。涉及具体漏洞处置时,务必以原始通告中的官方建议为准。
安全内参的内容更新频率很高,从首页时间戳来看,基本保持工作日每日多篇更新的节奏,覆盖国内外主要安全事件和漏洞通报。资讯来源广度是其突出优势,既有国家队的官方报告,也有细分领域研究者的深度长文,内容层次丰富。
在权威性方面,网站与CNCERT、CNNVD、奇安信CERT等机构保持了稳定的内容合作关系,漏洞通告类内容可信度较高。同时,像“虎符智库”“模安局”“数旗智酷”等专栏提供了偏思想性、趋势性的分析文章,弥补了纯技术通报在可读性上的不足。
需要说明的是,安全内参本质上是一个资讯聚合平台,原创内容与转载内容并存,文章页会标注来源。读者在引用其中信息时,建议回溯到原始出处核实,尤其是涉及具体技术数据和漏洞细节的部分。
适合人群
安全内参主要服务于以下几类用户:一是企业安全团队和运维人员,用于日常跟踪漏洞通告和威胁动态;二是网络安全研究人员和学生,用于获取行业趋势、技术分析和专题资料;三是对网络安全感兴趣的普通网民,适合以较低门槛了解最新安全事件和基本概念。
典型使用场景
场景一:某企业安全工程师每周一上班时打开安全内参,查看周末是否有新的高危漏洞通告,筛选出影响自身业务系统的条目,转给对应团队跟进处置。
场景二:一名信息安全专业学生正在写关于“AI与网络安全”的课程报告,通过站内搜索和“人工智能”相关标签,找到多篇关于AI Agent安全、思维链监督、AI赋能漏洞治理的文章作为参考资料。
场景三:一位企业CIO想了解网络安全法规的最新变化,进入“政策法规”栏目,查看近期国务院及行业主管部门发布的规范性文件解读。
不适合人群
追求深度技术实操的读者可能会觉得部分文章偏资讯化、分析性,缺少代码级的技术细节。这类用户更适合直接阅读原始安全通告或专业的漏洞分析博客。
优点
缺点
| 对比项 | 安全内参 | 同类综合平台(如FreeBuf、安全客) |
|---|---|---|
| 官方通报覆盖 | 强,CNCERT/CNNVD内容稳定 | 较强,各有侧重 |
| 深度技术文章 | 中等,依赖外部投稿 | 较强,原创技术分析更多 |
| 行业广度 | 广,覆盖多行业标签 | 中等,偏技术圈层 |
| 社区互动 | 较弱,以投稿为主 | 较强,有评论和社区氛围 |
本站凯洛导航提供的安全内参都来源于网络,不保证外部链接的准确性和完整性,同时,对于该外部链接的指向,不由凯洛导航实际控制,在2026年10月4日 上午4:55收录时,该网页上的内容,都属于合规合法,后期网页的内容如出现违规,可以直接联系网站管理员进行删除,凯洛导航不承担任何责任。
不需要。网站上的公开资讯、漏洞通告和大部分专栏文章都可以免费阅读,无需登录。部分“会员精选”内容可能需要注册账号后查看,但整体上以免费开放为主。
文章可信度取决于来源。来自CNCERT、CNNVD、奇安信CERT等官方或知名厂商的通告可信度较高;来自独立研究者或自媒体的分析文章则属于观点性内容,建议结合其他信源交叉验证。
通常较快。对于影响广泛的重大漏洞(如Citrix、Next.js等热门组件的CVE通告),网站在官方披露后当天或次日即有收录,适合作为日常漏洞预警的补充信息源。
部分适合。完全没有技术背景的用户可以直接阅读“政策法规”“热门话题”等偏新闻属性的内容,了解网络安全事件的基本情况。但涉及漏洞原理、攻击手法的技术文章门槛较高,非专业读者可能会感到吃力。
网站在首页和“关于我们”区域长期发布社区翻译和作者招募信息。有意投稿的作者可以通过网站提供的联系方式提交自己的文章或翻译作品,经编辑审核后发布,并标注作者来源。