
赛宁网安
专业网络安全产品与服务展示平台,覆盖靶场、竞赛、实训等场景。
 CNVD工控漏洞子库
(ics.cnvd.org.cn)是国家信息安全漏洞共享平台(CNVD)下设的专业工控安全漏洞数据库,由国家计算机网络应急技术处理协调中心(CNCERT/CC)运营维护。作为国内工控安全领域权威的漏洞信息源,该网站专注于工业控制系统及其相关设备的漏洞收集、整理与发布,覆盖PLC、DCS、SCADA、工业路由器、组态软件等各类工控软硬件产品。
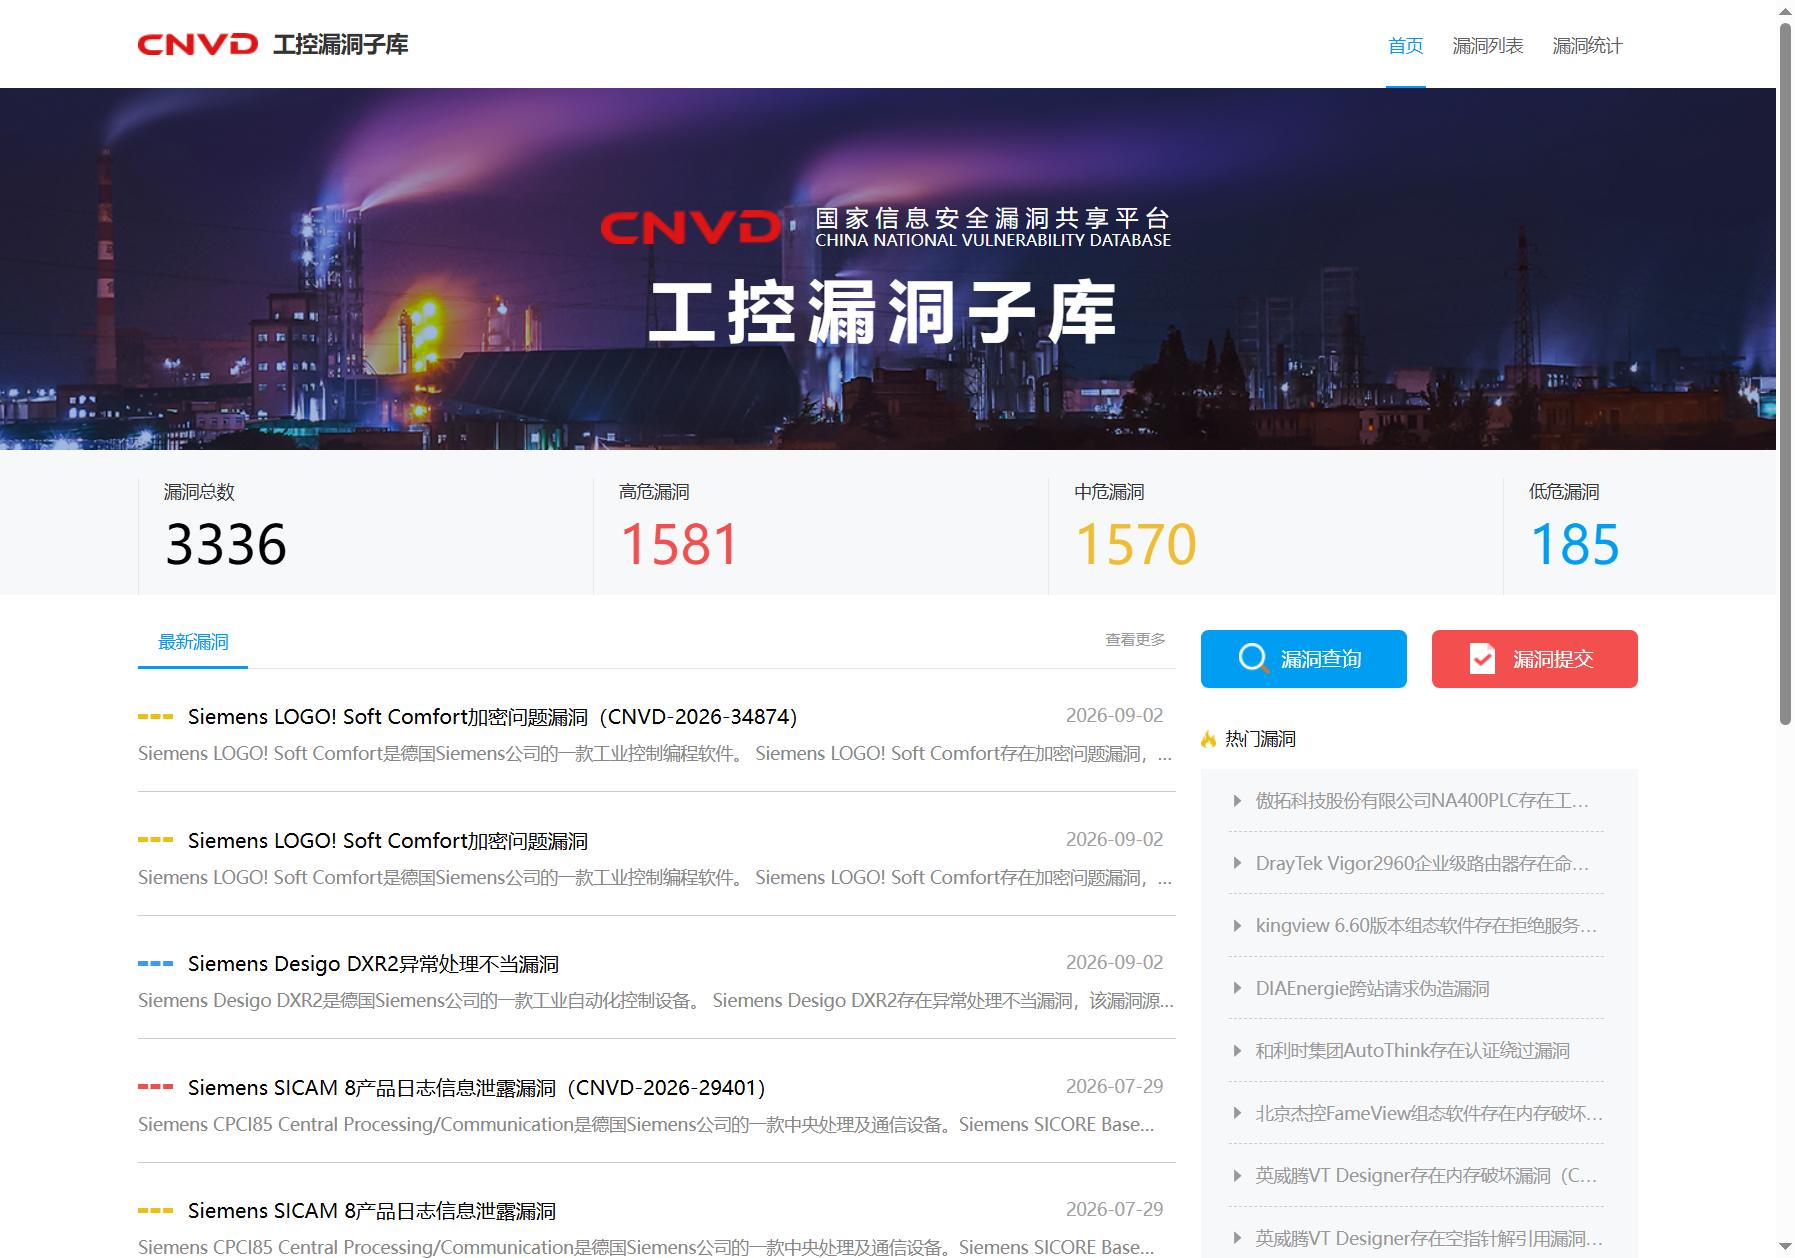
截至2026年9月,该库收录漏洞总数达3336条,其中高危漏洞1581条、中危漏洞1570条、低危漏洞185条,数据规模在国内同类平台中处于领先地位。网站以“漏洞列表”“漏洞统计”“漏洞态势”为核心板块,为工控安全研究人员、企业运维人员和监管机构提供免费、公开的漏洞查询与态势参考服务。
漏洞列表是网站最核心的功能模块。用户可以按漏洞名称、CNVD编号、厂商名称、危害等级等条件组合检索,快速定位特定产品或系统的已知漏洞。每条漏洞记录包含漏洞编号、影响产品、漏洞类型、危害描述、参考解决方案等结构化信息,例如首页展示的“Siemens LOGO! Soft Comfort加密问题漏洞”就详细说明了硬编码AES主密钥的技术细节和攻击利用方式。对于正在做设备安全评估或补丁管理的用户,这个功能能极大提升信息检索效率。
漏洞统计板块提供多维度的数据可视化展示,包括漏洞总数、危害等级分布(高危/中危/低危占比)、近一年新增漏洞趋势等图表。用户可以通过统计模块快速判断当前工控安全威胁的整体态势——例如从等级分布来看,高危与中危漏洞合计占比超过94%,反映出工控系统面临的安全风险等级偏高。这一功能对撰写安全报告、制定防护策略具有直接参考价值。
网站提供公开的漏洞提交入口,安全研究人员、企业用户或第三方机构可以将新发现的工控漏洞通过统一渠道上报至CNCERT/CC。提交的漏洞经审核验证后,会被赋予CNVD官方编号并纳入数据库统一管理。这一机制保证了漏洞库的持续更新能力,也使得该平台成为国内工控漏洞信息汇聚和分发的关键节点。
首页设置“最新漏洞”和“热门漏洞”两个动态板块。最新漏洞按时间倒序展示近期收录的漏洞条目,更新频率较高(首页显示的记录时间跨度为数天至数月不等);热门漏洞则汇集关注度较高的典型工控安全事件,如和利时AutoThink认证绕过、英威腾VT Designer内存破坏等国内厂商产品漏洞。这两个板块适合快速浏览近期高危风险和行业焦点问题。
第一步:访问与浏览。 直接打开 https://ics.cnvd.org.cn 即可使用,无需注册登录。首页默认展示最新漏洞列表,点击“漏洞列表”进入完整数据库。
第二步:检索漏洞。 在漏洞列表页使用关键词搜索,建议输入厂商英文名(如Siemens、Schneider)、产品型号(如SICAM 8、NA400)或CNVD编号(如CNVD-2026-34874)进行精确匹配。如果不确定精确名称,可尝试输入产品系列或设备类型进行模糊搜索。
第三步:筛选与排序。 利用危害等级筛选器(高危/中危/低危)缩小范围,或按发布时间排序查看最新收录条目。统计板块的图表可直接点击对应分类跳转至筛选后的漏洞列表。
第四步:查看详情与引用。 点击任意漏洞条目进入详情页,获取完整的漏洞描述、影响范围和处理建议。撰写安全报告时,可直接引用CNVD编号作为漏洞的权威标识。
小技巧: 关注“热门漏洞”板块可以快速了解行业当前最受关注的工控安全事件;如需追踪某厂商的持续安全状况,建议定期使用该厂商英文名检索并关注新增条目。
注意事项: 漏洞详情中可能包含技术性较强的攻击利用描述,普通用户仅作了解即可,不建议在未授权情况下对实际运行设备进行验证测试。漏洞提交功能仅适用于合法合规的安全研究场景。
从数据质量来看,CNVD工控漏洞子库的信息来源正规、审核机制严格。每条漏洞均经过CNCERT/CC或其合作机构的验证确认后才会发布,漏洞描述包含技术成因分析和利用条件说明,信息可信度远高于一般开源漏洞聚合网站。以首页展示的Siemens SICAM 8系列漏洞为例,漏洞描述明确区分了日志信息泄露、配置错误等不同问题类型,并给出具体的攻击路径(如HTTP端点、OPC UA安全机制禁用等),专业性突出。
在更新频率方面,该平台保持持续收录节奏,涉及Siemens、施耐德、罗克韦尔、和利时、英威腾、傲拓科技等国内外主流工控厂商。需要说明的是,部分漏洞的公开时间与首次发现时间可能存在一定延迟,这是国家级漏洞库统一审核和协调披露的常规做法,属于规范流程而非时效性问题。所有收录漏洞均拥有官方CNVD编号,版权归属清晰,不存在盗版或转载争议。
适用人群: 工控安全研究人员、企业信息安全与OT运维团队、电力/能源/制造等关键基础设施行业的合规管理人员、安全测评机构工作人员,以及对工业控制系统安全感兴趣的在校学生和自学者。
不适用人群: 普通互联网用户(该库内容高度专业化)、寻求攻击工具或漏洞利用代码的用户(网站仅提供漏洞描述,不提供POC或利用代码)。
典型使用场景:
场景一: 某电力企业运维团队在进行变电站自动化系统年度安全评估时,通过检索SICAM 8、DXR2等设备型号,快速获取相关已知漏洞清单,制定针对性的补丁升级和加固方案。
场景二: 安全研究人员在测试某国产组态软件时发现疑似漏洞,通过网站的漏洞提交通道上报至CNCERT/CC,获得官方编号确认,实现漏洞信息的规范披露。
场景三: 高校信息安全专业的学生以该库作为学习素材,研究工控系统常见漏洞类型(加密缺陷、认证绕过、拒绝服务等)及其在实际设备中的表现形态。
| 维度 | 表现 |
|---|---|
| 权威性 | 国家级平台,CNCERT/CC直接运营,漏洞经官方审核,编号可广泛引用 |
| 免费开放 | 无需注册即可查询全部漏洞信息,无付费墙或数据接口限制 |
| 数据质量 | 漏洞描述详细,包含技术成因和攻击分析,非简单转载汇总 |
| 统计可视化 | 提供等级分布、趋势图表,便于快速掌握安全态势 |
| 维度 | 表现 |
|---|---|
| 检索精度 | 缺乏高级组合筛选(如按行业、协议类型、设备类别过滤),检索体验一般 |
| 更新延迟 | 部分漏洞公开时间晚于厂商公告,时效性弱于CVE等国际渠道 |
| 内容深度 | 不提供漏洞利用验证工具或防护脚本下载,对一线运维的支持有限 |
与NVD(美国国家漏洞数据库)的CVE体系相比,CNVD工控漏洞子库在国内工控领域的收录覆盖更贴合本土厂商(如和利时、英威腾、傲拓科技)的产品,但在国际工控产品的条目完整性、检索便利性和API接口开放度上仍有差距。综合而言,该网站是当前国内工控漏洞查询的首选公开数据源,适合作为企业工控安全工作的基础情报支撑。
本站凯洛导航提供的CNVD工控漏洞子库都来源于网络,不保证外部链接的准确性和完整性,同时,对于该外部链接的指向,不由凯洛导航实际控制,在2026年10月4日 上午4:37收录时,该网页上的内容,都属于合规合法,后期网页的内容如出现违规,可以直接联系网站管理员进行删除,凯洛导航不承担任何责任。
不需要。该网站完全免费开放,所有漏洞列表、统计数据和态势图表均可直接浏览,无需注册或登录。只有使用漏洞提交功能时,才需要通过指定渠道与平台运营方联系并按要求提供漏洞信息。
不建议。网站公布的漏洞条目仅用于安全研究、风险评估和防护参考,不提供漏洞利用代码或攻击工具。如果在未获得授权的情况下对实际运行中的工业控制系统进行漏洞验证或攻击测试,可能触犯《网络安全法》和《刑法》相关规定,属于违法行为。
CNVD作为国家级漏洞库,在收录漏洞时需要经过验证、审核和协调披露流程。对于涉及关键基础设施的工控漏洞,运营方通常会与厂商、行业主管机构协调后再统一公开,因此部分条目的公开时间会滞后于CVE等国际漏洞编号体系。这种延迟属于规范协调披露的常规做法,并非平台效率问题。
漏洞统计板块主要展示三大类数据:一是漏洞总数及危害等级分布(高危、中危、低危各自的占比),二是近一年新增漏洞的趋势变化,三是整体漏洞态势的可视化图表。用户可以通过这些数据快速了解当前工控安全风险的整体水平和高危漏洞的集中方向。
可以通过网站首页的“漏洞提交”入口进入提交流程,按照要求填写漏洞描述、影响产品、危害等级判断、验证方法等信息。提交后,CNCERT/CC的安全专家会进行审核验证,确认有效后会分配CNVD官方编号并纳入漏洞库统一管理。建议在提交前确保漏洞发现过程合法合规。